Domain rezeptionistin.de kaufen?
Wir ziehen mit dem Projekt
rezeptionistin.de um.
Sind Sie am Kauf der Domain
rezeptionistin.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rezeptionistin.de kaufen?
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle wie Datenlecks oder Cyberangriffe reagieren? Was sind bewährte Verfahren für die Reaktion auf Sicherheitsvorfälle in einer Organisation?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die Bewältigung von Vorfällen zuständig ist. Es ist wichtig, klare Richtlinien und Prozesse für die Reaktion auf Vorfälle zu haben und regelmäßige Schulungen für Mitarbeiter durchzuführen. Zudem sollte das Unternehmen eine umfassende Sicherheitsstrategie implementieren, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle reagieren und seine Systeme und Daten schützen? Welche proaktiven Maßnahmen können Unternehmen treffen, um sich auf potenzielle Sicherheitsvorfälle vorzubereiten?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die schnelle Identifizierung, Untersuchung und Behebung von Vorfällen verantwortlich ist. Zudem sollten regelmäßige Sicherheitsschulungen für Mitarbeiter durchgeführt werden, um das Bewusstsein für Sicherheitsrisiken zu schärfen. Als proaktive Maßnahmen können Unternehmen regelmäßige Sicherheitsaudits durchführen, Schwachstellen scannen, Firewalls und Antivirensoftware implementieren und ein Notfallwiederherstellungsplan erstellen. **
Ähnliche Suchbegriffe für Sicherheitsvorfälle
Top-Angebote
Produkte zum Begriff Sicherheitsvorfälle:
-
HB-Druck Information Schild A1 (594x841mm)Sie erhalten ihr Schild aus einer 2mm starken Aluminium-Verbundplatte. Produkteigenschaften Aluverbundplatten bestehen aus einem Polyethylen-Kern und sind beidseitig mit Aluminium-Schichten versehen. Dieses hochwertige Material ist bruch- und...79,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Azure Information Protection Premium P1 (NCE)Azure Information Protection Premium P1 (NCE): Produktbeschreibung und Systemanforderungen Azure Information Protection Premium P1 (NCE): Produktbeschreibung und Systemanforderungen Über Azure Information Protection Premium P1 (NCE) Azure Information Protection Premium P1 (NCE) ist ein cloudbasierter Dienst von Microsoft, der Unternehmen dabei unterstützt, sensible Informationen zu klassifizieren, zu schützen und zu überwachen. Durch die Kombination von automatisierter Klassifizierung, Verschlüsselung, Rechteverwaltung und Überwachung bietet Azure Information Protection Premium P1 eine umfassende Lösung zum Schutz vertraulicher Daten in der Cloud und vor Ort. Hauptmerkmale von Azure Information Protection Premium P1 (NCE) Klassifizierung von Informationen: Automatisierte Klassifizierung von Dokumenten und E-Mails basierend auf vordefinierten Richtlinien und Benutzerdefinierter Inhalts...23,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kästner, Erich: Ein Mann gibt Auskunft (NA)Ein Mann gibt Auskunft (NA) , Gedichte , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20150917, Produktform: Leinen, Autoren: Kästner, Erich, Illustrator: Ohser, Erich, Seitenzahl/Blattzahl: 112, Keyword: Belletristik; Deutschland; Erotik; Gedichte; Großstadt; Krieg; Liebe; Literatur; Lyrik, Fachschema: Deutsche Belletristik / Lyrik~Gedicht / Lyrik~Lyrik, Fachkategorie: Einzelne Dichter~Moderne und zeitgenössische Belletristik, Region: Deutschland, Zeitraum: Erste Hälfte 20. Jahrhundert (1900 bis 1950 n. Chr.), Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Moderne und zeitgenössische Lyrik (ab 1900), Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Atrium Verlag, Verlag: Atrium Verlag, Verlag: Atrium Verlag AG, Länge: 208, Breite: 126, Höhe: 15, Gewicht: 211, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 130580219,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Welche Gegenmaßnahmen können ergriffen werden, um Sicherheitsvorfälle in einem Unternehmen zu verhindern oder zu bekämpfen?
1. Implementierung von Firewalls, Antivirensoftware und regelmäßigen Sicherheitsupdates, um Cyberangriffe zu verhindern. 2. Schulung der Mitarbeiter in Bezug auf sicheres Verhalten im Umgang mit sensiblen Daten und Phishing-Attacken. 3. Einrichtung eines Notfallplans und regelmäßige Sicherheitsaudits, um schnell auf Sicherheitsvorfälle reagieren zu können. **
-
Wie lassen sich Log-Daten effizient analysieren, um mögliche Sicherheitsvorfälle in einem Computersystem zu identifizieren?
Log-Daten können mithilfe von SIEM-Tools (Security Information and Event Management) automatisiert gesammelt und analysiert werden. Durch die Verwendung von Machine Learning und künstlicher Intelligenz können verdächtige Aktivitäten identifiziert werden. Ein regelmäßiges Monitoring und die Einrichtung von Alarmen helfen dabei, potenzielle Sicherheitsvorfälle frühzeitig zu erkennen. **
-
Wie können Unternehmen ihre Incident Response Prozesse optimieren, um angemessen auf Sicherheitsvorfälle zu reagieren?
Unternehmen können ihre Incident Response Prozesse optimieren, indem sie klare Richtlinien und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Prozessen implementieren. Zudem sollten sie regelmäßige Tests und Übungen durchführen, um die Effektivität der Prozesse zu überprüfen und Verbesserungspotenziale zu identifizieren. Eine enge Zusammenarbeit mit externen Experten und Behörden kann ebenfalls dazu beitragen, eine schnelle und angemessene Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
-
Wie können Logfile-Daten effektiv ausgewertet werden, um Sicherheitsvorfälle zu identifizieren und Leistungsanalysen durchzuführen?
Logfile-Daten können effektiv ausgewertet werden, indem sie mit speziellen Tools analysiert werden, die Muster und Anomalien erkennen. Durch die Überwachung von Protokollen in Echtzeit können Sicherheitsvorfälle schnell identifiziert und entsprechende Maßnahmen ergriffen werden. Zudem können Leistungsanalysen durchgeführt werden, um Engpässe oder ineffiziente Prozesse zu identifizieren und zu optimieren. **

Wie können Log-Analysen verwendet werden, um Sicherheitsvorfälle in einem Netzwerk zu identifizieren und zu untersuchen?
Log-Analysen können verwendet werden, um verdächtige Aktivitäten in Netzwerkprotokollen zu erkennen. Durch die Analyse von Log-Daten können Anomalien und ungewöhnliche Muster identifiziert werden, die auf Sicherheitsvorfälle hinweisen. Auf diese Weise können Sicherheitsteams schnell reagieren, um Bedrohungen zu erkennen, zu untersuchen und zu bekämpfen. **
Wie können Unternehmen ihre Incident Response-Strategie optimieren, um effektiv auf Sicherheitsvorfälle reagieren zu können?
Unternehmen können ihre Incident Response-Strategie optimieren, indem sie klare Prozesse und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Reaktionen implementieren. Zudem sollten sie regelmäßige Simulationen von Sicherheitsvorfällen durchführen, um die Reaktionsfähigkeit zu testen und zu verbessern. Eine kontinuierliche Überwachung der IT-Infrastruktur und ein schneller Informationsaustausch mit relevanten Partnern sind ebenfalls entscheidend für eine effektive Reaktion auf Sicherheitsvorfälle. **
Top-Angebote
Produkte zum Begriff Sicherheitsvorfälle:
-
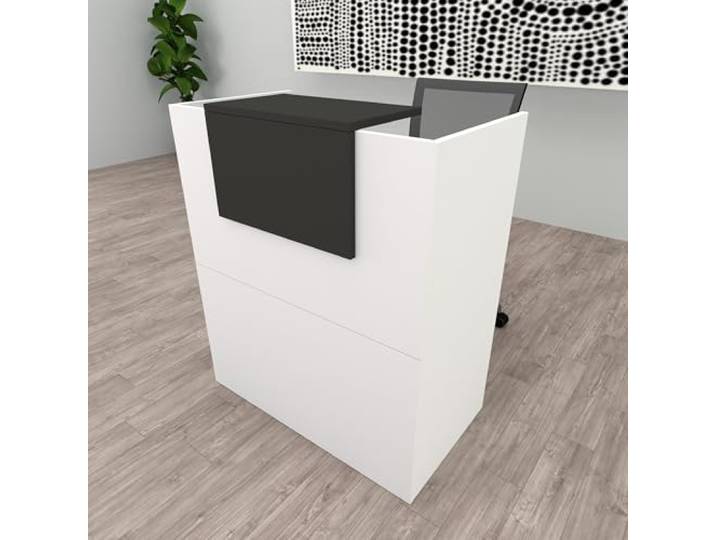
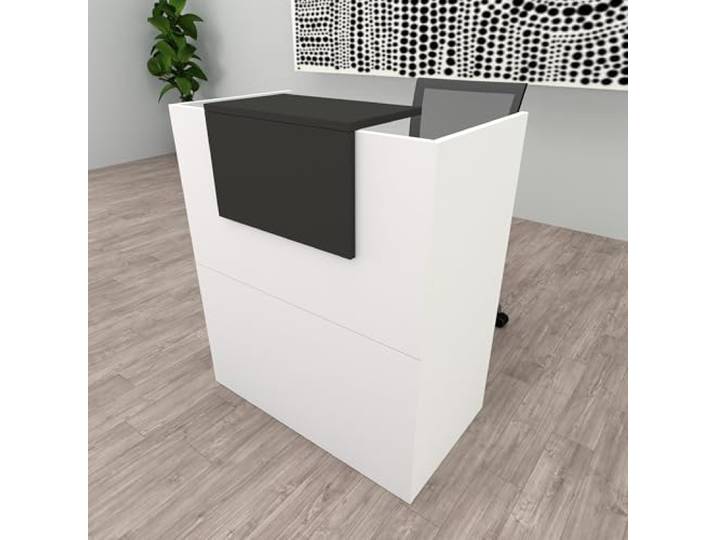
Henor Theke OJA 90x50x107 cm mit 4 Nivellierfüßen Weiß mit Graphit Arbeits-Innentisch mit 19-mm-Tischplatte. Für Empfang, Büro, Klinik, Friseursalon, Handel oder Kundenservice.<p>Die <strong>Henor Oja Empfangstheke</strong> ist die perfekte Lösung für einen stilvollen und funktionalen Empfangsbereich. Mit den Maßen <strong>Breite: 90 cm, Tiefe: 50 cm, Höhe: 107 cm</strong> bietet sie ausreichend Platz für Kundenservice und Empfang. Diese <strong>Rezeptionstheke</strong> ist ideal für Büros, Friseursalons, Kliniken und Einzelhandelsgeschäfte.</p><p>Hergestellt aus einer massiven Platte mit einer Dicke von 19 mm und einer hochwertigen <strong>Melaminoberfläche</strong>, überzeugt die Theke durch ihre hohe Widerstandsfähigkeit und Langlebigkeit. Die Kanten sind mit PVC-ABS versehen, was nicht nur für ein elegantes Finish sorgt, sondern auch die Lebensdauer des Produkts verlängert. Dank der integrierten Nivellierer an der Unterseite kannst du die Höhe an den vier Stützpunkten individuell anpassen und bis zu 2 cm gewinnen.</p><p>Das moderne Design in <strong>Weiß und Graphit</strong> fügt sich harmonisch in jede Umgebung ein und verleiht deinem Empfangsbereich eine ansprechende Note. Die Theke wird als komplettes Set geliefert, inklusive aller notwendigen Montagematerialien und einer detaillierten Anleitung, was die Installation zum Kinderspiel macht. Mit der Henor Oja Empfangstheke entscheidest du dich nicht nur für ein hochwertiges Möbelstück, sondern unterstützt auch eine verantwortungsvolle Waldbewirtschaftung.</p>254,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Henor Theke OJA 100x50x107 cm mit 4 Nivellierfüßen Weiß mit Graphit Arbeits-Innentisch mit 19-mm-Tischplatte. Für Empfang, Büro, Klinik, Friseursalon, Handel oder Kundenservice.<p>Die <strong>Henor Oja Empfangstheke</strong> ist die perfekte Lösung für einen stilvollen und funktionalen Empfangsbereich. Mit den Maßen <strong>Breite: 100 cm, Tiefe: 50 cm, Höhe: 107 cm</strong> bietet sie ausreichend Platz für Kundenservice und Empfang. Diese <strong>Rezeptionstheke</strong> ist ideal für Büros, Geschäfte, Friseursalons oder Kliniken und überzeugt durch ihr modernes Design in <strong>Weiß und Graphit</strong>.</p><p>Hergestellt aus einer massiven <strong>FSC-Platte</strong> mit einer Dicke von 19 mm, zeichnet sich die Theke durch eine hohe Widerstandsfähigkeit und Wasserdichtigkeit aus. Die Melaminoberfläche sorgt für eine lange Lebensdauer, während die Kanten aus <strong>PVC-ABS</strong> ein perfektes und raffiniertes Finish garantieren. Dank der integrierten Nivellierer an der Unterseite kannst du die Höhe an den vier Stützpunkten individuell anpassen und bis zu 2 cm gewinnen.</p><p>Die <strong>Henor Oja Empfangstheke</strong> wird als komplettes Set geliefert, inklusive aller notwendigen Montagematerialien und einer detaillierten Anleitung. Die einfache Installation ermöglicht es dir, die Theke schnell in deinem Raum zu integrieren. Mit dieser Theke trägst du nicht nur zu einem ansprechenden Ambiente bei, sondern unterstützt auch eine verantwortungsvolle Waldbewirtschaftung. Entscheide dich für die <strong>Henor Oja Empfangstheke</strong> und setze auf Qualität und Nachhaltigkeit in deinem Empfangsbereich.</p>265,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HB-Druck Information Schild A1 (594x841mm)Sie erhalten ihr Schild aus einer 2mm starken Aluminium-Verbundplatte. Produkteigenschaften Aluverbundplatten bestehen aus einem Polyethylen-Kern und sind beidseitig mit Aluminium-Schichten versehen. Dieses hochwertige Material ist bruch- und...79,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle wie Datenlecks oder Cyberangriffe reagieren? Was sind bewährte Verfahren für die Reaktion auf Sicherheitsvorfälle in einer Organisation?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die Bewältigung von Vorfällen zuständig ist. Es ist wichtig, klare Richtlinien und Prozesse für die Reaktion auf Vorfälle zu haben und regelmäßige Schulungen für Mitarbeiter durchzuführen. Zudem sollte das Unternehmen eine umfassende Sicherheitsstrategie implementieren, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle reagieren und seine Systeme und Daten schützen? Welche proaktiven Maßnahmen können Unternehmen treffen, um sich auf potenzielle Sicherheitsvorfälle vorzubereiten?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die schnelle Identifizierung, Untersuchung und Behebung von Vorfällen verantwortlich ist. Zudem sollten regelmäßige Sicherheitsschulungen für Mitarbeiter durchgeführt werden, um das Bewusstsein für Sicherheitsrisiken zu schärfen. Als proaktive Maßnahmen können Unternehmen regelmäßige Sicherheitsaudits durchführen, Schwachstellen scannen, Firewalls und Antivirensoftware implementieren und ein Notfallwiederherstellungsplan erstellen. **
-
Welche Gegenmaßnahmen können ergriffen werden, um Sicherheitsvorfälle in einem Unternehmen zu verhindern oder zu bekämpfen?
1. Implementierung von Firewalls, Antivirensoftware und regelmäßigen Sicherheitsupdates, um Cyberangriffe zu verhindern. 2. Schulung der Mitarbeiter in Bezug auf sicheres Verhalten im Umgang mit sensiblen Daten und Phishing-Attacken. 3. Einrichtung eines Notfallplans und regelmäßige Sicherheitsaudits, um schnell auf Sicherheitsvorfälle reagieren zu können. **
-
Wie lassen sich Log-Daten effizient analysieren, um mögliche Sicherheitsvorfälle in einem Computersystem zu identifizieren?
Log-Daten können mithilfe von SIEM-Tools (Security Information and Event Management) automatisiert gesammelt und analysiert werden. Durch die Verwendung von Machine Learning und künstlicher Intelligenz können verdächtige Aktivitäten identifiziert werden. Ein regelmäßiges Monitoring und die Einrichtung von Alarmen helfen dabei, potenzielle Sicherheitsvorfälle frühzeitig zu erkennen. **
Ähnliche Suchbegriffe für Sicherheitsvorfälle
-
Azure Information Protection Premium P1 (NCE)Azure Information Protection Premium P1 (NCE): Produktbeschreibung und Systemanforderungen Azure Information Protection Premium P1 (NCE): Produktbeschreibung und Systemanforderungen Über Azure Information Protection Premium P1 (NCE) Azure Information Protection Premium P1 (NCE) ist ein cloudbasierter Dienst von Microsoft, der Unternehmen dabei unterstützt, sensible Informationen zu klassifizieren, zu schützen und zu überwachen. Durch die Kombination von automatisierter Klassifizierung, Verschlüsselung, Rechteverwaltung und Überwachung bietet Azure Information Protection Premium P1 eine umfassende Lösung zum Schutz vertraulicher Daten in der Cloud und vor Ort. Hauptmerkmale von Azure Information Protection Premium P1 (NCE) Klassifizierung von Informationen: Automatisierte Klassifizierung von Dokumenten und E-Mails basierend auf vordefinierten Richtlinien und Benutzerdefinierter Inhalts...23,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kästner, Erich: Ein Mann gibt Auskunft (NA)Ein Mann gibt Auskunft (NA) , Gedichte , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20150917, Produktform: Leinen, Autoren: Kästner, Erich, Illustrator: Ohser, Erich, Seitenzahl/Blattzahl: 112, Keyword: Belletristik; Deutschland; Erotik; Gedichte; Großstadt; Krieg; Liebe; Literatur; Lyrik, Fachschema: Deutsche Belletristik / Lyrik~Gedicht / Lyrik~Lyrik, Fachkategorie: Einzelne Dichter~Moderne und zeitgenössische Belletristik, Region: Deutschland, Zeitraum: Erste Hälfte 20. Jahrhundert (1900 bis 1950 n. Chr.), Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Moderne und zeitgenössische Lyrik (ab 1900), Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Atrium Verlag, Verlag: Atrium Verlag, Verlag: Atrium Verlag AG, Länge: 208, Breite: 126, Höhe: 15, Gewicht: 211, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 130580219,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Legleiter, Kevin: Kundenservice mit SAP S/4HANAKundenservice mit SAP S/4HANA , Ihr praktischer Leitfaden zur Kundenserviceabwicklung mit SAP S/4HANA Service , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20220303, Produktform: Leinen, Titel der Reihe: SAP Press##, Autoren: Legleiter, Kevin~Schuch, Constantin, Seitenzahl/Blattzahl: 558, Themenüberschrift: BUSINESS & ECONOMICS / Customer Relations, Keyword: Customer-Service; SAP CS; Serviceabwicklung; Ersatzteilvertrieb; Technikereinsatz; Ticket-Management; Customer Relationship Management; CRM; Servicevertrag; Kundenzufriedenheit; SAP Fiori; Best Practices; Know-how Tutorial Wissen Tipp Kurs Anleitung Lernen; SD; Vertrieb; Asset Management, Fachschema: Service (Kundendienst)~SAP - mySAP, Fachkategorie: SAP (Systeme, Anwendungen und Produkte in Datenbanken)~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Kundendienst, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 243, Breite: 181, Höhe: 37, Gewicht: 1153, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 297560579,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HB-Druck Information Schild A6 (105x148mm)Sie erhalten ihr Schild aus einer 2mm starken Aluminium-Verbundplatte. Produkteigenschaften Aluverbundplatten bestehen aus einem Polyethylen-Kern und sind beidseitig mit Aluminium-Schichten versehen. Dieses hochwertige Material ist bruch- und...9,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Incident Response Prozesse optimieren, um angemessen auf Sicherheitsvorfälle zu reagieren?
Unternehmen können ihre Incident Response Prozesse optimieren, indem sie klare Richtlinien und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Prozessen implementieren. Zudem sollten sie regelmäßige Tests und Übungen durchführen, um die Effektivität der Prozesse zu überprüfen und Verbesserungspotenziale zu identifizieren. Eine enge Zusammenarbeit mit externen Experten und Behörden kann ebenfalls dazu beitragen, eine schnelle und angemessene Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
-
Wie können Logfile-Daten effektiv ausgewertet werden, um Sicherheitsvorfälle zu identifizieren und Leistungsanalysen durchzuführen?
Logfile-Daten können effektiv ausgewertet werden, indem sie mit speziellen Tools analysiert werden, die Muster und Anomalien erkennen. Durch die Überwachung von Protokollen in Echtzeit können Sicherheitsvorfälle schnell identifiziert und entsprechende Maßnahmen ergriffen werden. Zudem können Leistungsanalysen durchgeführt werden, um Engpässe oder ineffiziente Prozesse zu identifizieren und zu optimieren. **
-
Wie können Log-Analysen verwendet werden, um Sicherheitsvorfälle in einem Netzwerk zu identifizieren und zu untersuchen?
Log-Analysen können verwendet werden, um verdächtige Aktivitäten in Netzwerkprotokollen zu erkennen. Durch die Analyse von Log-Daten können Anomalien und ungewöhnliche Muster identifiziert werden, die auf Sicherheitsvorfälle hinweisen. Auf diese Weise können Sicherheitsteams schnell reagieren, um Bedrohungen zu erkennen, zu untersuchen und zu bekämpfen. **
-
Wie können Unternehmen ihre Incident Response-Strategie optimieren, um effektiv auf Sicherheitsvorfälle reagieren zu können?
Unternehmen können ihre Incident Response-Strategie optimieren, indem sie klare Prozesse und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Reaktionen implementieren. Zudem sollten sie regelmäßige Simulationen von Sicherheitsvorfällen durchführen, um die Reaktionsfähigkeit zu testen und zu verbessern. Eine kontinuierliche Überwachung der IT-Infrastruktur und ein schneller Informationsaustausch mit relevanten Partnern sind ebenfalls entscheidend für eine effektive Reaktion auf Sicherheitsvorfälle. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.